电脑病毒的种类
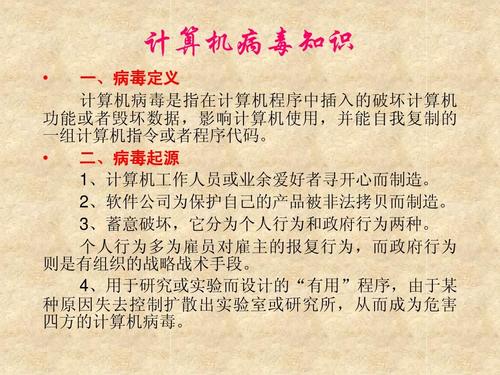
电脑病毒种类繁多,主要可分为以下几类:
(图片来源网络,侵删)
-
恶意软件
- 定义:恶意软件是指那些通过恶意手段感染电脑,执行恶意指令,导致系统崩溃或程序崩溃的软件,它通常利用病毒的基本结构(如病毒内核、病毒包)来感染目标电脑。
- 传播途径:恶意软件可以从CD、光盘、软盘、光盘等外存储器中传播,也可以通过网络等互联网渠道传播。
- 影响因素:恶意软件的种类取决于病毒内核的特点,不同的病毒内核可能在感染目标时有不同的行为,复制病毒包、执行恶意指令、触发系统崩溃等。
- 防御方法:恶意软件的防御需要根据病毒内核的特点采取相应的防护措施,例如病毒内核扫描、病毒包扫描、病毒执行机制等。
-
恶意木马
 (图片来源网络,侵删)
- 定义:恶意木马是指通过感染电脑,执行恶意代码,试图破坏当前电脑或网络系统,或者传播恶意信息的程序,恶意木马可能试图模仿恶意软件,下载恶意文件,窃取用户数据等。
- 传播途径:恶意木马主要通过外存储器(如CD、光盘、软盘等)传播,也可以通过网络传播。
- 影响因素:恶意木马的传播途径和目标系统密切相关,不同目的的恶意木马可能有不同的传播路径和目的。
- 防御方法:恶意木马的防御需要针对目标系统的特性采取策略,例如扫描、检测、拦截等。
-
钓鱼邮件
- 定义:钓鱼邮件是指通过发送的电子邮件,诱导用户点击链接、下载文件等,以实现恶意目的的邮件,这类邮件通常通过利用钓鱼邮件的陷阱来诱导用户点击目标链接。
- 传播途径:钓鱼邮件主要通过电子邮件传播,有时也会通过网络传播。
- 影响因素:钓鱼邮件的传播路径和目的不同,可能有不同的攻击手段和技巧。
- 防御方法:钓鱼邮件的防御需要利用邮件的陷阱和陷阱邮件的特性,例如邮件扫描、钓鱼邮件检测、钓鱼邮件拦截等。
-
恶意邮件 filtered out
- 定义:恶意邮件过滤器是指通过技术手段或程序,将某些恶意邮件过滤出去,防止它们传播到目标系统中。
- 传播途径:恶意邮件过滤器主要通过技术手段执行恶意邮件,例如利用恶意邮件包的特性。
- 影响因素:恶意邮件过滤器的防御需要依赖于技术手段,例如加密、防火墙、病毒扫描等。
- 防御方法:恶意邮件过滤器的防御需要依赖专业的网络安全技术,例如加密、防火墙、病毒扫描、钓鱼邮件检测等。
-
恶意软件病毒(MSV)
- 定义:恶意软件病毒是指那些通过病毒内核感染电脑,执行恶意指令,导致系统崩溃或程序崩溃的程序,这类病毒通常被称为“病毒内核扫描”病毒。
- 传播途径:恶意软件病毒主要通过病毒内核感染电脑,从而传播到目标系统中。
- 影响因素:恶意软件病毒的传播途径通常依赖于病毒内核的特点,例如病毒内核扫描、病毒执行机制等。
- 防御方法:恶意软件病毒的防御需要依赖病毒内核扫描和病毒执行机制,例如病毒内核扫描、病毒执行机制等。
电脑病毒的传播途径
电脑病毒的传播途径多种多样,主要分为以下几种:
-
外存储器传播
- 定义:病毒通过感染CD、软盘、光盘等外存储器传播。
- 传播方式:病毒通过CD、软盘、光盘等外存储器感染,利用病毒的传播特性。
- 传播路径:病毒通过外存储器的物理连接传播,例如通过CD、软盘、光盘等外存储器的物理连接传播。
-
网络传播
- 定义:病毒通过互联网传播。
- 传播方式:病毒通过互联网传播,利用互联网的网络结构。
- 传播路径:病毒通过互联网的网络结构传播,例如通过电子邮件、文件共享、社交媒体等。
-
邮件传播
- 定义:病毒通过电子邮件传播。
- 传播方式:病毒通过电子邮件传播,利用电子邮件的特性。
- 传播路径:病毒通过电子邮件传播,可能通过电子邮件的陷阱和目标链接。
-
感染外存储器
- 定义:病毒通过感染外存储器传播。
- 传播方式:病毒通过感染外存储器传播,利用病毒的传播特性。
- 传播路径:病毒通过感染外存储器传播,例如通过CD、软盘、光盘等外存储器的物理连接传播。
-
复制病毒包
- 定义:病毒通过复制病毒包传播。
- 传播方式:病毒通过复制病毒包传播,利用病毒的复制特性。
- 传播路径:病毒通过复制病毒包传播,例如通过病毒内核扫描、病毒执行机制等。
电脑病毒的影响因素
电脑病毒的影响因素主要包括病毒内核的特点、病毒执行机制、目标系统的特点以及传播途径等因素,以下是影响因素的详细分析:
-
病毒内核的特点
- 病毒内核扫描:病毒内核扫描的特点是利用病毒内核的扫描特性,通过扫描软件扫描病毒内核,使其无法正常工作。
- 病毒执行机制:病毒执行机制的特点是病毒利用病毒内核的执行特性,执行恶意指令,导致病毒崩溃或系统崩溃。
-
病毒执行机制
- 病毒内核执行:病毒内核执行的特点是病毒通过病毒内核执行恶意指令,导致病毒崩溃或系统崩溃。
- 病毒包执行:病毒包执行的特点是病毒通过病毒包执行恶意指令,导致病毒崩溃或系统崩溃。
- 病毒执行机制:病毒执行机制的特点是病毒通过病毒执行机制执行恶意指令,导致病毒崩溃或系统崩溃。
-
目标系统的特点
- 目标系统的特点:目标系统的特性决定了病毒如何传播和影响目标系统,目标系统可能是Windows系统、Mac系统、Linux系统等。
-
传播途径的特点
- 外存储器传播的特点:外存储器传播的特点是病毒通过外存储器传播,利用外存储器的物理连接和网络结构。
- 网络传播的特点:网络传播的特点是病毒通过互联网传播,利用互联网的网络结构。
- 电子邮件传播的特点:电子邮件传播的特点是病毒通过电子邮件传播,利用电子邮件的陷阱和目标链接。
- 感染外存储器的特点:感染外存储器的特点是病毒通过感染外存储器传播,利用病毒的传播特性。
- 复制病毒包的特点:复制病毒包的特点是病毒通过复制病毒包传播,利用病毒的复制特性。
电脑病毒的防御方法
电脑病毒的防御需要针对病毒的传播途径、病毒的执行机制、病毒的内核特点以及目标系统的特点采取相应的防御措施,以下是电脑病毒的防御方法:
-
病毒内核扫描
- 方法:通过扫描软件扫描病毒内核,使其无法正常工作。
- 防御措施:扫描软件包括病毒内核扫描、病毒执行机制扫描、病毒包执行机制扫描等。
-
病毒执行机制
- 方法:通过病毒执行机制执行恶意指令,导致病毒崩溃或系统崩溃。
- 防御措施:病毒执行机制的防御需要依赖病毒执行机制的特性,例如病毒执行机制扫描、病毒执行机制检测等。
-
病毒包扫描
- 方法:通过病毒包扫描攻击目标系统,获取病毒包信息。
- 防御措施:病毒包扫描需要依赖病毒包扫描软件,包括病毒包扫描、病毒执行机制扫描等。
-
病毒执行机制检测
- 方法:通过病毒执行机制检测技术手段,阻止病毒执行恶意指令。
- 防御措施:病毒执行机制检测需要依赖病毒执行机制的检测手段,例如病毒执行机制扫描、病毒执行机制检测等。
-
病毒包检测
- 方法:通过病毒包检测技术手段,阻止病毒包传播。
- 防御措施:病毒包检测需要依赖病毒包检测软件,包括病毒包检测、病毒执行机制检测等。
-
病毒内核扫描
- 方法:通过病毒内核扫描技术手段,阻止病毒内核的传播和执行。
- 防御措施:病毒内核扫描需要依赖病毒内核扫描技术手段,包括病毒内核扫描、病毒执行机制扫描等。
-
**病毒执行